
어느 날 PC를 켰는데 평소의 로그인 화면 대신 파란색 복구 화면과 48자리 숫자를 입력하라는 안내가 나타나면 당황하기 쉽다. 어제까지 정상적으로 사용했던 컴퓨터라도 하드웨어나 펌웨어, 보안 설정이 바뀌면 BitLocker 복구 키를 요구할 수 있다.
나 역시 BitLocker는 Windows 전문가용 기능을 직접 켰을 때만 사용하는 것으로 생각하기 쉬웠다. 그러나 관련 설정을 살펴보니 일부 Windows 11 PC에서는 장치 암호화가 자동으로 활성화되고 복구 키가 Microsoft 계정이나 회사·학교 계정에 연결될 수 있었다.
평소에는 PIN이나 로그인 암호만 입력하므로 복구 키의 존재를 잊기 쉽다. 하지만 Windows가 암호화된 드라이브를 자동으로 잠금 해제하지 못하는 상황에서는 로그인 암호나 PIN으로 대신 통과할 수 없다.
BitLocker 복구 키는 PC가 잠긴 뒤 찾는 비밀번호가 아니라, 정상적으로 작동할 때 미리 위치를 확인하고 백업해야 하는 비상 열쇠이다.
특히 주의할 점은 복구 키를 잃어버렸을 때 Microsoft 고객지원이 새로운 키를 발급하거나 기존 키를 다시 만들어 줄 수 없다는 사실이다. 저장된 복구 키를 끝내 찾지 못하면 PC를 초기화해야 할 수 있으며, 이 과정에서 드라이브의 파일이 삭제될 수 있다.
공식 안내를 비교하면서 가장 중요하게 본 부분은 한 가지 장소에만 의존하지 않는 것이었다. Microsoft 계정에 키가 있는지 확인한 뒤 USB나 인쇄본으로 추가 백업하되, 복구 키가 담긴 USB와 인쇄물은 암호화된 PC와 떨어진 안전한 장소에 보관해야 한다. 여러 키가 표시될 때를 대비해 장치 이름과 복구 키 ID도 함께 확인하는 편이 좋다.
이 글에서는 Windows 11의 장치 암호화와 BitLocker 상태를 확인하는 방법부터 Microsoft 계정·USB·파일·인쇄본에 복구 키를 백업하는 순서, 회사나 학교가 관리하는 PC의 확인 방법과 복구 화면이 나타났을 때 점검할 사항까지 정리한다.
암호화부터 확인
핵심 요약 │ Windows Home도 지원 기기에서는 장치 암호화가 활성화될 수 있다.
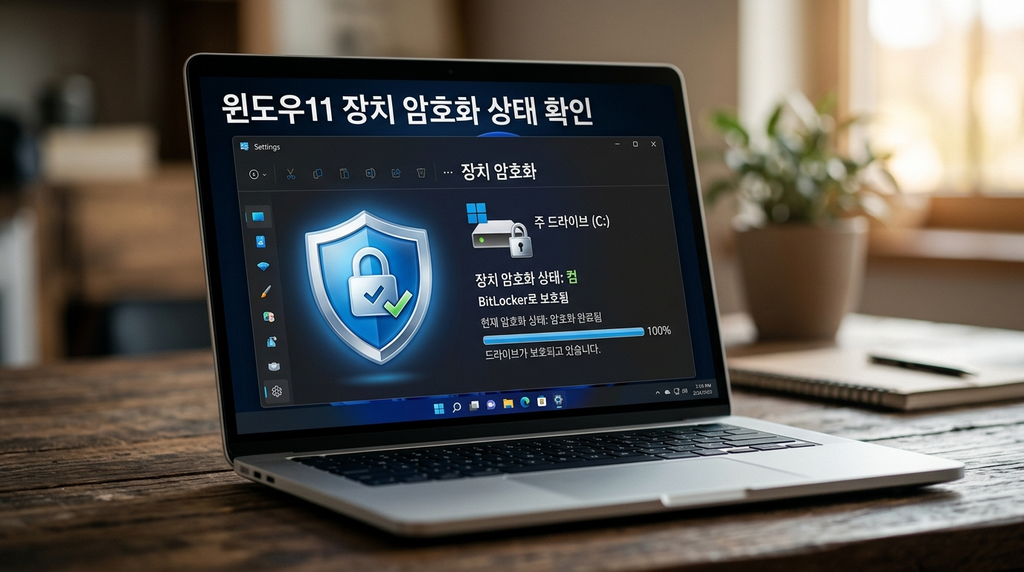
Windows 11 Home이라고 해서 암호화와 무관한 것은 아니다. 지원 하드웨어에서는 운영체제와 고정 드라이브를 보호하는 장치 암호화를 사용할 수 있다.
Microsoft 계정이나 회사·학교 계정으로 처음 설정하면 암호화가 켜지고 복구 키가 계정에 연결될 수 있다.
Home 확인 │ 설정 → 개인정보 및 보안 → 장치 암호화
Pro 확인 │ 시작에서 ‘BitLocker 관리’ 검색 → 해당 항목 열기
수동으로 드라이브를 관리하는 BitLocker 메뉴는 Pro·Enterprise·Education에서 제공된다. 메뉴가 보이지 않으면 에디션과 관리자 권한, 기기의 암호화 지원 여부를 먼저 확인해야 한다.
복구 키가 필요한 때
핵심 요약 │ 복구 키는 로그인 PIN과 다른 48자리 드라이브 잠금 해제 번호이다.
BitLocker 복구 키는 평소 로그인에 쓰는 PIN이나 Microsoft 계정 암호와 다르다. Windows가 암호화된 드라이브를 자동으로 해제하지 못할 때 본인임을 확인하는 숫자이다.
보안 위험 감지, TPM·BIOS·UEFI·부팅 구성 또는 하드웨어 변경 뒤 복구 화면이 나타날 수 있다. Windows 복구 환경의 일부 기능을 이용할 때도 키가 필요하다.
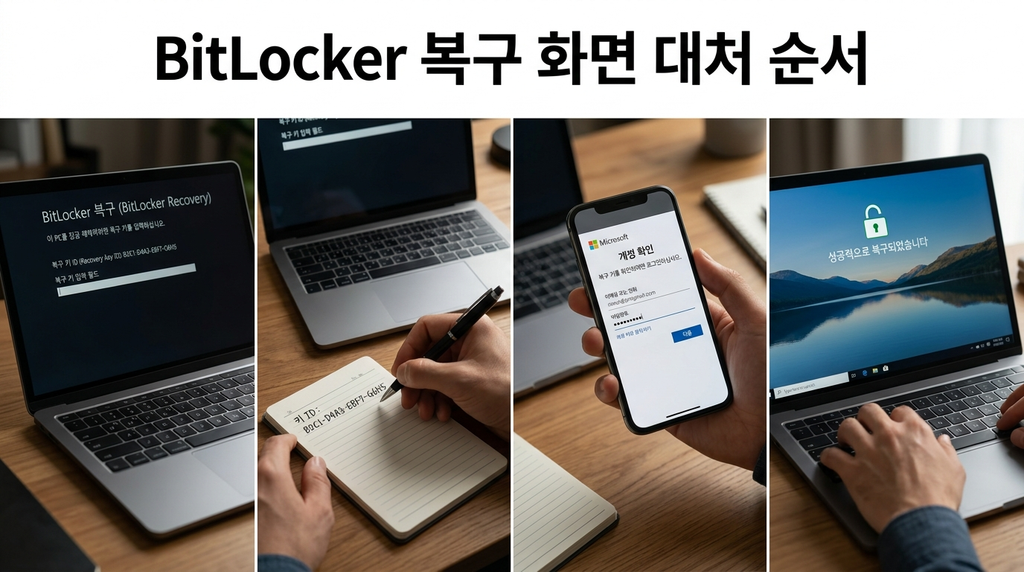
갑자기 파란 화면이 나왔다고 고장이나 해킹으로 단정하지 말고, 화면에 표시된 복구 키 ID부터 기록해야 한다.
복구 키는 PC가 잠긴 뒤 만드는 비밀번호가 아니라, 암호화가 켜질 때 미리 보관해야 하는 열쇠이다.
계정에서 먼저 찾기
핵심 요약 │ 키 ID의 처음 8자리를 계정에 저장된 복구 키와 대조한다.
이미 복구 화면이 나타났다면 키 ID의 처음 8자리를 적는다. 다른 스마트폰이나 PC에서 계정 페이지를 열고, 같은 ID가 붙은 48자리 키를 찾아 입력하면 된다.
개인 계정 확인 │ 다른 기기 → Microsoft 복구 키 → 계정 로그인
회사·학교 확인 │ 다른 기기 → 조직 복구 키 → 조직 계정 로그인
Windows 11 버전 24H2부터는 복구 화면에 연결된 Microsoft 계정의 힌트가 표시될 수 있다. 사용했던 계정이 여러 개라면 모두 확인해야 한다.
회사나 학교에서 지급한 PC는 임의로 초기화하지 말고 IT 관리자에게 복구 키를 요청하는 편이 안전하다.
복구 키 백업하기
핵심 요약 │ 계정 저장을 확인하고 PC와 떨어진 위치에 사본을 하나 더 보관한다.
PC에 로그인할 수 있을 때는 복구 키를 추가로 백업할 수 있다.
백업 경로 │ 시작 → ‘BitLocker 관리’ 검색 → 드라이브 선택 → 복구 키 백업
저장 방법은 Microsoft 계정, USB 플래시 드라이브, 파일, 인쇄본으로 나뉜다. 계정 저장 여부를 확인한 뒤 출력물이나 별도 USB처럼 위치가 다른 사본을 하나 더 두면 대응하기 쉽다.
USB와 인쇄본을 노트북 가방에 함께 넣어 두면 도난 시 암호화를 우회하는 열쇠까지 넘기는 셈이다. 파일은 암호화 중인 같은 드라이브에 저장할 수 없다.
이메일, 공개 메모, 메신저 대화방에 48자리 키를 그대로 남기는 행동도 피해야 한다.
복구 화면 대처
핵심 요약 │ 초기화보다 키 ID 기록과 저장 계정 확인이 먼저이다.
첫째, 복구 화면의 키 ID 처음 8자리를 촬영하거나 적는다. 둘째, 화면에 계정 힌트가 있으면 다른 기기에서 해당 계정의 키 목록을 연다. 셋째, ID가 일치하는 키만 입력한다.
복구 키를 찾지 못했다고 TPM 초기화나 BIOS 설정 변경을 반복하면 원인 파악이 더 어려워질 수 있다. Microsoft 지원도 잃어버린 키를 검색하거나 다시 만들 수 없다.
원인이 된 변경을 되돌릴 수 없고 키도 없다면 PC 초기화가 필요할 수 있다. 이 과정에서는 저장된 파일이 제거될 수 있으므로 마지막 수단으로 판단해야 한다.
복구 키를 확인하지 않은 채 초기화부터 선택하면 암호화가 지킨 데이터에 본인도 접근하지 못할 수 있다.
업데이트 전 주의
핵심 요약 │ 펌웨어 업데이트 전 일시 중단은 제조사나 관리자의 안내가 있을 때만 진행한다.
일반적인 Windows 업데이트 때문에 매번 보호를 끌 필요는 없다. 다만 PC 제조사의 BIOS·UEFI, TPM 펌웨어나 부팅 구성 요소를 갱신할 때 일시 중단을 안내받을 수 있다.
일시 중단 │ 제어판 → 시스템 및 보안 → BitLocker 드라이브 암호화 → 보호 일시 중단
다시 보호 │ 같은 화면 → 보호 다시 시작
지시가 있을 때만 일시 중단하고 업데이트가 끝나면 즉시 보호를 다시 시작해야 한다. 메뉴가 없거나 회사 PC라면 인터넷의 명령어를 따라 하기보다 제조사 안내와 조직 정책을 우선한다.
보관 실수 막기
핵심 요약 │ 복구 키 전체가 사진이나 문의 게시물에 노출되지 않도록 관리한다.
복구 키는 비밀번호와 마찬가지로 민감한 정보이다. 중고 판매 사진, 수리 문의 게시물, 메신저 화면에 키 전체가 노출되지 않도록 해야 한다.
공식 문서를 대조해 보면 암호화를 끄는 것보다 복구 키가 실제 계정에 보이는지 확인하고 두 번째 위치에 사본을 두는 방법이 보안과 복구 가능성을 함께 지킨다.
PC 교체, Microsoft 계정 변경, BIOS·펌웨어 업데이트 전에는 복구 키 저장 위치를 다시 점검할 만하다.
복구 키 저장 위치별 확인
핵심 요약 │ 저장 위치마다 확인 방법이 달라 아래 표의 순서대로 찾는다.
| 저장 위치 | 확인 방법 | 유의할 점 |
|---|---|---|
| Microsoft 개인 계정 | 다른 기기에서 account.microsoft.com/devices/recoverykey에 로그인해 키 ID 대조 | 사용했던 계정이 여러 개라면 모두 확인 |
| 회사·학교 계정 | aka.ms/aadrecoverykey에 조직 계정으로 로그인하거나 IT 관리자에게 요청 | 관리형 PC는 임의로 초기화하지 않는다 |
| 인쇄본 | 보관함이나 서류철에서 키 ID가 같은 용지 확인 | PC 가방과 떨어진 곳에 보관 |
| USB 드라이브 | 다른 PC에서 저장된 텍스트 파일을 열어 키 ID 대조 | 키가 담긴 USB는 PC와 함께 두지 않는다 |
| 저장한 파일 | 다른 드라이브나 클라우드에서 파일 검색 | 암호화 중인 같은 드라이브에는 저장할 수 없다 |
내 계정에 없을 때
핵심 요약 │ 복구 키는 처음 설정한 계정에 저장되므로 중고 PC나 수리 이력을 떠올려 본다.
복구 키는 Windows를 설정하거나 암호화를 켠 계정에 저장된다. 그래서 중고 PC를 구입했거나 수리점에서 Windows를 재설치했다면 키가 이전 소유자나 수리점이 사용한 계정에 저장됐을 수 있다(출처: Microsoft Q&A 답변). 내 계정 목록에 없다고 바로 포기하지 말고 위 표의 다른 저장 위치를 다시 확인한다.
어디에서도 찾지 못하면 Microsoft 지원도 새 키를 만들어 줄 수 없다는 점을 기억해야 한다. 이 경우 초기화를 결정하기 전에 중요한 파일이 클라우드나 외장 저장장치에 백업돼 있는지부터 확인한다.
※ 이 부분은 Microsoft 지원 문서와 Microsoft Q&A를 바탕으로 2026년 10월 29일 기준으로 보강했으며, 직접 PC에서 시험한 결과가 아니다.
마치는 글
핵심 요약 │ 암호화 확인, 계정 키 대조, 별도 사본 보관 순서로 준비하면 된다.
윈도우11 BitLocker 복구 키 백업은 암호화 상태 확인, Microsoft 계정의 키 대조, 별도 사본 보관 순서로 진행하면 된다.
지금 PC가 정상이라면 계정 페이지에서 장치와 키 ID가 맞는지 먼저 확인하는 것이 가장 빠른 행동이다.
복구 화면에서는 무작정 초기화하지 말고 개인 계정, 회사·학교 계정, USB와 인쇄본을 차례로 찾는다. 키가 확인되지 않은 상태에서는 TPM이나 BIOS 설정을 함부로 바꾸지 않는 것이 핵심 주의사항이다.
함께 읽을 글
- 윈도우11 무료 업그레이드 방법: TPM 2.0 확인부터 설치까지
- 패스키 설정·기기 변경 복구법: 편한 줄 알았는데 자동 이전은 달랐다
- 구글 드라이브 사용법 초보자 가이드|파일 저장·사진 백업·공유 방법 정리
현재 복구 키를 어디에 보관하고 있는지 확인해 보세요. 글이 유용했다면 PC 보안 점검이 필요한 분들과 공유해 주세요.
검증 출처
- 출처: Microsoft BitLocker 복구 키 찾기
- 출처: Microsoft BitLocker 복구 키 백업
- 출처: Microsoft BitLocker 개요
- 출처: Microsoft Windows 장치 암호화
- 출처: Microsoft BitLocker 드라이브 암호화
- 출처: Microsoft Learn BitLocker 안내
- 출처: Microsoft Learn BitLocker FAQ
- 출처: Microsoft Learn BitLocker 운영 가이드
- 출처: Microsoft BitLocker 보호 일시 중단
- 출처: Microsoft Windows 복구 옵션
- 출처: Microsoft PC 초기화
- 출처: Microsoft Windows 시작 설정
- 출처: Microsoft Windows 보안 장치 보안
- 출처: Microsoft Q&A BitLocker 복구 키 계정 확인
- 출처: Microsoft Q&A 복구 키 저장 위치 점검
#윈도우11 #BitLocker #BitLocker복구키 #복구키백업 #장치암호화 #윈도우보안 #Microsoft계정 #TPM #BIOS업데이트 #PC보안 #데이터보호 #윈도우복구 #노트북보안 #컴퓨터설정 #생활IT


답글 남기기